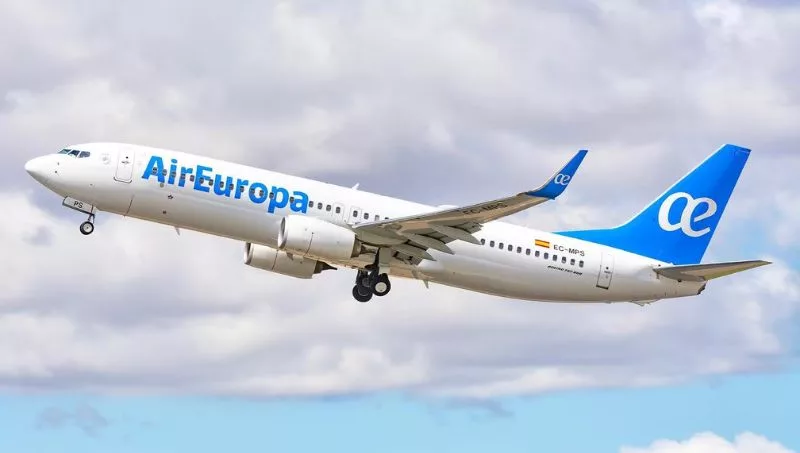
Air Europa sufrió un ciberataque con el que le han robado los datos bancarios de sus clientes

Air Europa ha sufrido un ciberataque a sus sistemas, afectando en concreto al entorno de pago con el que se gestionan las compras a través de su página web, para sustraer información sensible, del cual se desconocen aún los alcances, según está informando la aerolínea a sus clientes que, preventivamente, les ha recomendado anular la tarjeta bancaria con la que hacen los pagos a la compañía. “Desde el primer momento hemos puesto en marcha todos nuestros recursos para contener el incidente, adoptando todas las medidas técnicas y organizativas necesarias... garantizando el correcto funcionamiento del servicio”. No obstante, la aerolínea ha afirmado que "en estos momentos, todos nuestros sistemas funcionan con total normalidad y podemos garantizar la seguridad de la operativa".

El ataque ha accedido a los datos asociados a las tarjetas y no a los de los clientes.

“Desde el primer momento hemos puesto en marcha todos nuestros recursos para contener el incidente, adoptando todas las medidas técnicas y organizativas necesarias. Gracias a ello, hemos asegurado nuestros sistemas, garantizando el correcto funcionamiento del servicio. Adicionalmente, realizamos las debidas notificaciones a las autoridades competentes y entidades necesarias (AEPD, INCIBE, entidades bancarias, etc)”.

Ante el riesgo de suplantación de tarjetas y fraude que este incidente podría suponer, y en aras a proteger sus intereses, Air Europa ha recomendado a sus clientes identificar la tarjeta utilizada para efectuar sus pagos en la página web de la aerolínea, aireuropa.com; contactar con la respectiva entidad bancaria y solicitar la anulación/cancelación/sustitución de esa tarjeta para poder evitar el posible uso fraudulento de su información

Air Europa destaca que si un cliente no ha recibido una comunicación de alerta de la compañía sobre este problema, es que no tiene de qué preocuparse.

Asimismo, recuerda no facilitar información personal, pin, nombre o cualquier otro dato personal a través de teléfono, mensaje o email, incluso cuando se identifiquen como su entidad bancaria. No clicar enlaces que le avisen de operaciones fraudulentas y ponerse en contacto directo con su entidad bancaria por medios constatables.
Adicionalmente, recopilar cualquier prueba de posible uso no autorizado de su tarjeta y denunciarlo a las Fuerzas y Cuerpos de Seguridad del Estado.

Al pedir disculpas a sus clientes, la empresa ha puesto a su disposición para más información sobre la gestión de la brecha de seguridad al Delegado de Protección de Datos en el correo [email protected].

Fuente: https://www.hosteltur.com/ 
Tu opinión enriquece este artículo:

Nace Maia, start-up centrada en la salud y el bienestar de las mujeres durante la menopausia

GCO Ventures, el vehículo de corporate venturing de GCO, que se convertirá en Grupo Occident a partir del 1 de diciembre; ha lanzado su quinta venture: Maia, una plataforma especializada en acompañar a las mujeres durante la perimenopausia y la menopausia. La propuesta combina tecnología, seguimiento personalizado, contenidos especializados y acceso a profesionales de distintas disciplinas para dar respuesta a las necesidades que pueden surgir durante esta etapa.

Digital Fundraising Hub 2026 aborda cómo la IA pone a prueba el futuro del fundraising

La Asociación Española de Fundraising (AEFr) celebra el próximo 15 de octubre una nueva edición del Digital Fundraising HUB 2026, el encuentro de referencia para los profesionales del Tercer Sector interesados en conocer las tendencias que están transformando el marketing y el fundraising digital. La jornada tendrá lugar en el Hub Social (C/ de Girona, 34, Barcelona) y reunirá a especialistas en inteligencia artificial, estrategia tecnológica, marketing digital y creatividad.

Éste sitio web usa cookies, si permanece aquí acepta su uso. Puede leer más sobre el uso de cookies en nuestra política de cookies.